Guía para preparar tu entorno de Microsoft 365 antes de implementar la IA de forma segura
22 Oct 2026
La inteligencia artificial está transformando completamente la forma en la que trabajan las organizaciones.
Sin ir más lejos, herramientas como Microsoft Copilot o los nuevos agentes de IA están permitiendo localizar datos, generar contenido o analizar información en cuestión de segundos, lo que permite reducir significativamente el tiempo necesario para realizar muchas tareas.
Sin embargo, este potencial no está exento de desafíos. Si los permisos, accesos y datos almacenados en Microsoft 365 no están correctamente gestionados, la IA puede exponer información sensible y amplificar problemas de seguridad que la organización ya arrastraba de antes.
Por eso, antes de desplegar cualquier solución de inteligencia artificial empresarial, es fundamental evaluar el estado de seguridad de tu entorno de Microsoft 365.
Si te gustaría saber por dónde empezar y qué elementos debes tener en cuenta, en esta guía resolvemos todas tus dudas. ¡Toma nota!
¿Por qué necesitas proteger tu entorno de Microsoft 365 antes de implementar IA?
Existe una idea equivocada bastante extendida: pensar que la inteligencia artificial puede acceder a toda la información, cuando la realidad es que la mayoría de las soluciones de IA integradas con Microsoft 365 no suelen vulnerar los permisos existentes ni saltarse las políticas de acceso definidas por la organización.
El verdadero riesgo está en los permisos que ya se tenían.
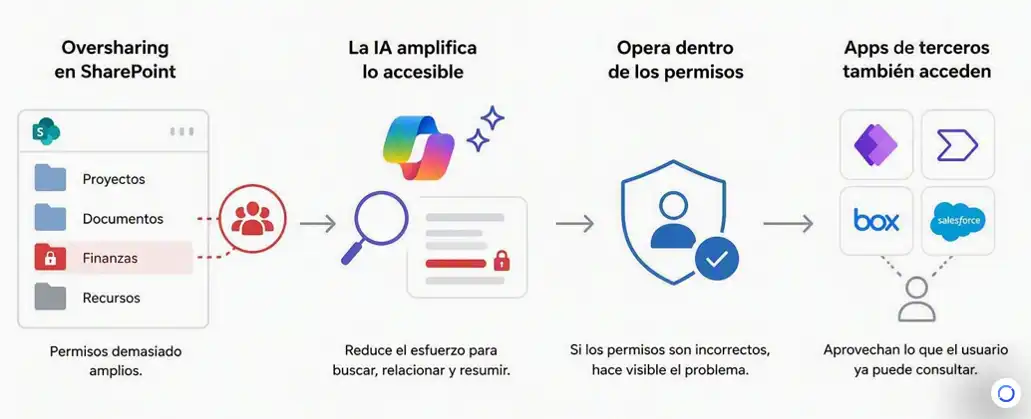
Si un usuario tiene acceso a determinada información en SharePoint, Teams, OneDrive o cualquier otro servicio de Microsoft 365, una herramienta de IA conectada podrá trabajar con esos datos porque están dentro de los límites autorizados.
El problema está que, antes, una persona hubiera tenido que estar cientos de horas revisando documentos para encontrar una información concreta. Ahora, la inteligencia artificial puede analizar miles de archivos en cuestión de minutos y localizar datos relevantes casi de forma instantánea.
Además de esto existen otros riesgos, por ejemplo:
Oversharing
Uno de los mayores riesgos es el oversharing de documentos, un concepto que hace referencia a aquellas situaciones en las que documentos, carpetas o espacios de trabajo han sido compartidos con más personas de las necesarias.
Con el paso de los años es frecuente que se acumulen permisos heredados, accesos temporales que nunca se retiraron o contenidos accesibles para grupos demasiado amplios.
Y si un documento sensible está disponible para un número excesivo de usuarios, una herramienta de IA podrá localizar esa información con la misma facilidad con la que lo haría cualquier persona autorizada para acceder a ella.
La diferencia es que la inteligencia artificial puede encontrarla, relacionarla y utilizarla en cuestión de segundos.
Aplicaciones olvidadas con acceso activo
A lo largo del tiempo es habitual que los usuarios autoricen diferentes aplicaciones para conectarse a Microsoft 365.
El problema surge cuando esas aplicaciones dejan de utilizarse, pero mantienen los permisos concedidos.
Sin una revisión periódica, la organización puede perder visibilidad sobre qué herramientas siguen teniendo acceso a información corporativa y si dichos accesos continúan siendo necesarios.
Datos sensibles mal compartidos
La información confidencial no siempre está protegida de forma adecuada. Contratos, información financiera, datos de clientes o documentación estratégica pueden estar guardados en carpetas accesibles para más personas de las necesarias.
Al igual que en los casos anteriores, el problema no es la IA, es que la información ya estaba disponible para un grupo más amplio del que debería.
Agentes de IA con acceso a información no controlada
Los agentes de IA representan un paso más allá de las herramientas de consulta tradicionales. Además de analizar información, pueden realizar tareas, generar resultados o interactuar con distintos sistemas de forma autónoma.
Si estos agentes trabajan sobre datos cuya gobernanza no está correctamente definida, existe un riesgo bastante alto de que utilicen información que no debería estar disponible para determinados procesos o escenarios.
Así, cuanto mayor sea el nivel de autonomía, más importante será disponer de controles, supervisión y reglas de acceso bien definidas.
Falta de revisiones periódicas
También es muy importante que la seguridad de Microsoft 365 no se entienda como una tarea puntual que se haga antes de implantar IA en la empresa.
Como sabrás, los entornos empresariales evolucionan constantemente y, sin revisiones periódicas, incluso una configuración que inicialmente era correcta puede acabar generando riesgos con el paso del tiempo.
Por esta razón, la gobernanza de la IA debe apoyarse en procesos continuos de control, revisión y mejora.
Artículos relacionados:
- IA para empresas: 6 herramientas para automatizar tareas y ahorrar tiempo
- Adiós a la autenticación por SMS de Microsoft Entra ID: cambios, fechas y próximos pasos
- Cómo probar Microsoft 365 Copilot gratis durante 30 días
- Grupo Aitana-Opentix ya cuenta con la certificación ENS: una garantía extra para proteger tu negocio
- Microsoft Intune: qué es y cómo ayuda a proteger los dispositivos de tu empresa
Guía para preparar Microsoft 365 antes de desplegar IA
Si identificas alguna de las situaciones que hemos mencionado, es momento de ponerse manos a la obra.
Esta hoja de ruta te ayudará a garantizar que los datos, permisos y accesos estén correctamente gestionados antes de incorporar herramientas como Microsoft Copilot, agentes de IA o soluciones de terceros. ¡Vamos a ello!
Paso 1. Audita las aplicaciones conectadas a Microsoft 365
El primer paso consiste en identificar qué aplicaciones tienen acceso al entorno corporativo.
Es común que los usuarios conecten herramientas para gestionar tareas, automatizar procesos o sacarle partido a nuevas funcionalidades de inteligencia artificial.
No obstante, es habitual perder visibilidad sobre qué aplicaciones siguen activas, quién autorizó su acceso o qué información pueden consultar.
Antes de desplegar la IA a gran escala, es recomendable revisar todas las aplicaciones conectadas y verificar que sus permisos sigan siendo necesarios.
Paso 2. Revisa permisos de usuarios y grupos
Los permisos evolucionan constantemente dentro de una organización. Incorporaciones, cambios de departamento o nuevos proyectos pueden hacer que determinados accesos se mantengan más tiempo del necesario.
Por ello, es importante revisar periódicamente quién tiene acceso a la información almacenada en Microsoft 365 y comprobar que cada usuario y grupo dispone únicamente de los permisos que necesita para realizar su trabajo.
Paso 3. Detecta accesos obsoletos o innecesarios
Como decíamos, en muchos casos el problema surge por permisos heredados que nadie recuerda o por usuarios que conservan acceso a recursos relacionados con funciones que ya no desempeñan.
Identificar estos accesos obsoletos ayuda a reducir la superficie de exposición y mejora el control sobre la información corporativa.
Paso 4. Analiza los riesgos de oversharing en SharePoint y Teams
Antes de incorporar agentes de IA o asistentes inteligentes, conviene revisar cómo se comparte la información en plataformas como SharePoint y Teams.
Documentos accesibles para grupos demasiado amplios, carpetas compartidas sin necesidad o permisos acumulados con el paso del tiempo pueden aumentar significativamente el riesgo de exposición de datos.
Paso 5. Aplica el principio de mínimo privilegio
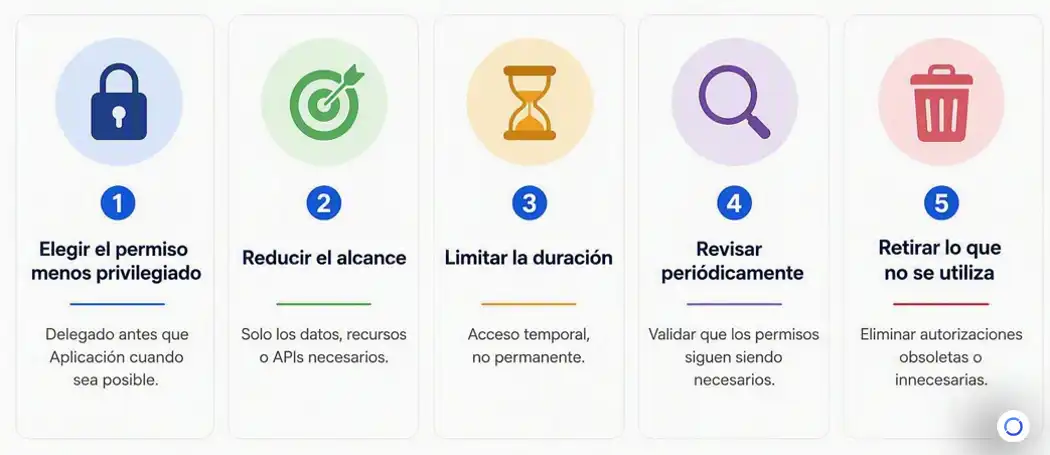
El principio de mínimo privilegio es una de las medidas más efectivas para mejorar la seguridad de la IA.
Su objetivo es que cada usuario, aplicación o agente debe disponer únicamente de los permisos imprescindibles para desempeñar la función que tiene asignada. Nada más.
Pero no puede ser una cosa de una vez. Los permisos deben revisarse periódicamente para adaptarse a los cambios que se producen dentro de la organización.
Paso 6. Clasifica la información sensible
No toda la información tiene el mismo nivel de sensibilidad. Por eso es importante identificar qué datos requieren una protección adicional y aplicar mecanismos que permitan clasificarlos adecuadamente.
Apoyarse en Microsoft Purview puede ser una opción muy interesante, ya que ayuda a las organizaciones a etiquetar, proteger y gestionar información sensible dentro del entorno Microsoft 365.
Al final, disponer de una clasificación adecuada facilita que la inteligencia artificial trabaje sobre la información de forma más controlada y alineada con las políticas de la organización.
Paso 7. Controla identidades y accesos
La gestión de identidades es una pieza clave en cualquier estrategia de seguridad de la IA.
Con Microsoft Entra ID, por ejemplo, los responsables de IT pueden gestionar identidades, supervisar accesos y mantener un mayor control sobre quién puede acceder a los recursos corporativos.
Esto gana importancia cuando se incorporan nuevas aplicaciones, automatizaciones o agentes de IA dentro del ecosistema digital.
Paso 8. Define una política para agentes y automatizaciones de IA
No todas las soluciones basadas en inteligencia artificial funcionan de la misma manera.
Por ejemplo, una herramienta que responde preguntas planteadas por un usuario no presenta los mismos riesgos que un agente capaz de ejecutar tareas de forma autónoma o interactuar con varios sistemas empresariales.
Por ello, es recomendable establecer criterios claros sobre qué tipo de agentes pueden utilizarse, a qué información pueden acceder y qué mecanismos de supervisión deben aplicarse en cada caso.
Paso 9. Establece revisiones periódicas
Por último, aunque ya lo hayamos ido mencionando a lo largo de este artículo, es importante recalcar que la preparación del entorno de Microsoft 365 para la IA no debe considerarse como algo puntual.
Porque una estrategia de gobernanza de la IA realmente efectiva no se basa únicamente en implantar tecnología, sino en revisar y ajustar continuamente el entorno sobre el que opera.
Si estás interesado en seguir profundizando más sobre estrategias de seguridad y herramientas que te puedan ayudar, ¡descarga el video! 👇🏻
La IA es tan segura como los permisos que tiene detrás
La inteligencia artificial está abriendo nuevas oportunidades para mejorar la productividad, optimizar procesos y facilitar el acceso al conocimiento dentro de las organizaciones. Sin embargo, para aprovechar de verdad todo su potencial es necesario construir una base sólida.
Preparar correctamente el entorno de Microsoft 365, revisar la gestión de accesos y establecer una estrategia de gobernanza adecuada son pasos que permiten adoptar la IA con mayor confianza y control.
No se trata de frenar la innovación, sino de garantizar que la tecnología aporte valor al negocio desde el primer día, y contar con el acompañamiento adecuado puede marcar la diferencia.
En Opentix ayudamos a las empresas a preparar su ecosistema tecnológico para que puedan incorporar nuevas soluciones de IA con las máximas garantías, alineando productividad, seguridad y gobierno del dato dentro de una estrategia única.
¿Estás pensando en incorporar Microsoft Copilot, agentes de IA o nuevas herramientas basadas en inteligencia artificial? Contacta con nuestro equipo y descubre cómo dar el siguiente paso con confianza.